3D Secure Nedir? Sanal POS Güvenliği ve PCI DSS
3D Secure kart sahibini bankaya doğrular ve sahtecilik itirazında işletmeyi korur; ama her itirazda değil. 3D'siz işlem, sorumluluk kayması ve PCI DSS'i işletme gözüyle anlatıyoruz.
 Mubido6 dk okuma
İçindekiler
- 3D Secure nedir?
- Kart sahibi gözünden: SMS ya da uygulama onayı neden geliyor?
- 3D Secure işletmeyi neye karşı korur?
- 3D'siz (non-3D) işlem ve sorumluluk kayması
- Bankamatik kartında 3D zorunluluğu
- PCI DSS: kart verisini kim saklar?
- Sahtecilik belirtileri: siparişte neye bakılır?
- Güvenlik kontrol listesi
- Mubido'da kart verisi nerede?
- Sıkça sorulan sorular
Sitenizde kartla ödeme alırken iki soru kaçınılmazdır: ödemeyi yapan kişi gerçekten kartın sahibi mi, kart numarası nereden geçiyor? İlkinin cevabı 3D Secure, ikincisinin çerçevesi PCI DSS'tir.
Bu yazıda 3D Secure'ün ne olduğunu, işletmenizi neye karşı koruduğunu ve neye karşı korumadığını, kart verisini kimin taşıdığına göre değişen güvenlik yükünü anlatıyoruz. Sanal POS'un genel işleyişi için sanal POS nedir yazımıza bakabilirsiniz.
3D Secure nedir?
3D Secure, internetten yapılan kartlı ödemede kart sahibinin, kartı veren bankaya kimliğini doğruladığı adımdır. BKM onu EMVCo'nun geliştirdiği bir kart hamili doğrulama sistemi olarak tanımlar. EMVCo amacını, kartın fiziksel olarak bulunmadığı işlemlerde sahteciliği önlemek diye açıklar. Güncel aile 3-D Secure 2'dir (EMV 3DS).
Kart şemaları sisteme kendi adlarını verir: Visa Secure, Mastercard Identity Check, American Express SafeKey, JCB J/Secure. Yurt içinde BKM'nin benzer işleyen GO (Güvenli Öde) sistemi de vardır.
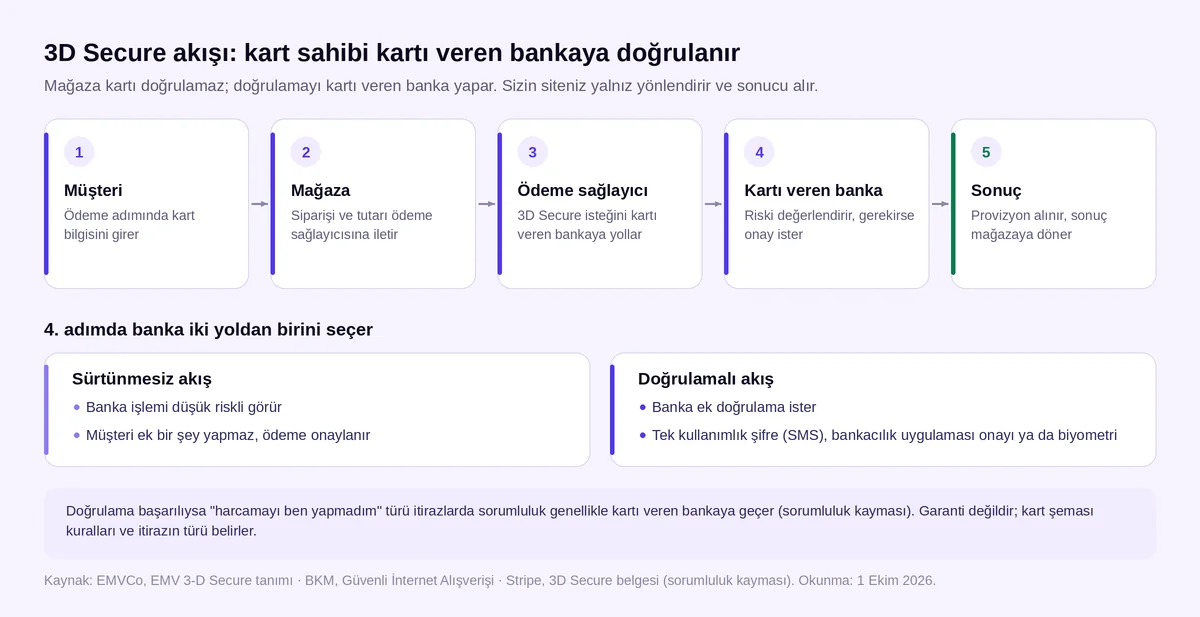
Doğrulamayı siz yapmazsınız. Siteniz müşteriyi ödeme sağlayıcısı üzerinden bankaya yönlendirir, sonucu geri alır. Kartlı ödemenin 6 adımı içinde bu, üçüncü adımdır.
Kart sahibi gözünden: SMS ya da uygulama onayı neden geliyor?
Alışverişte telefonunuza gelen tek kullanımlık şifre ya da bankacılık uygulamasındaki onay bildirimi 3D Secure'dür. BKM'ye göre kart sahibi hangi işlemi onayladığını hem ekranda hem kısa mesajda veya anlık bildirimde görür.
EMVCo'ya göre banka düşük riskli işlemde ek adım istemeyebilir; riskli gördüğü işlemde tek kullanımlık şifre, biyometri ya da başka bir yöntem ister. Aynı kartla bir alışverişte kod gelip diğerinde gelmemesi bundandır. Başlatmadığınız bir işlem için kod gelirse kodu kimseyle paylaşmayın, kartınızı veren bankayı arayın.
3D Secure işletmeyi neye karşı korur?
BKM, kart hamili doğrulamasının iş yerlerini sahtekarlıklardan koruduğunu söyler. İş Bankası sanal POS sayfası daha somut: 3D Secure ile üye işyerleri, kart sahibinin "işlem bana ait değil" itirazlarına karşı korunur.
Korunan alan dardır:
- Kapsar: çalıntı ya da kopyalanmış kartla yapılan, "bu harcamayı ben yapmadım" türü itiraz.
- Kapsamaz: "ürün gelmedi", "tarif edilenden farklı", "iade ettim, para dönmedi" itirazları. Bunlarda sipariş, kargo ve yazışma kayıtlarınız belirleyicidir.
3D'siz (non-3D) işlem ve sorumluluk kayması
3D Secure ile doğrulanmış bir işleme sonradan sahtecilik itirazı gelirse, kayıp genellikle işyerinden kartı veren bankaya geçer. Buna sorumluluk kayması (liability shift) denir. "Genellikle" kelimesi önemlidir: Stripe’ın 3D Secure belgesi başarılı doğrulamanın bunu garanti etmediğini, sonucu kart şeması kurallarının ve itirazın koşullarının belirlediğini yazar. Aynı belgeye göre kart 3D'yi desteklemediğinde ya da doğrulama yapılmadan ödeme geçtiğinde sorumluluk genellikle bankaya kaymaz.
Pratik sonuç: 3D'siz geçen işleme "harcamayı ben yapmadım" itirazı gelirse riskin işletmede kalmasını bekleyin. Her sağlayıcı 3D'yi zorunlu tutmaz. PayTR’ın sanal POS sayfası 3D Secure'ün zorunlu olmadığını, Smart Secure ile düşük riskli işlemlerin ek doğrulamasız tamamlanabildiğini yazar; ayrıntılar PayTR sanal POS yazımızda. Bu esneklik ödeme adımını kısaltır ama itiraz yükünü de değiştirir.
3D'siz işleme izin veren bir ayarı açmadan önce sağlayıcınıza sorun: 3D'siz işlemde sahtecilik itirazı kime yazılır, tutar ya da kategori sınırı var mı?
Bankamatik kartında 3D zorunluluğu
İş Bankası sanal POS sayfasında, bankamatik kartıyla internette yapılan işlemlerde 3D Secure'ün zorunlu olduğunu yazar. 3D'siz çalışan bir kurulum düşünüyorsanız banka kartıyla ödeyen müşterilerin işleminin nasıl ele alınacağını sağlayıcınıza sorun. Kural kurumdan kuruma değişebilir; koşulu yazılı isteyin. Bankanın kendi sanal POS'u ile ödeme kuruluşu arasındaki farkları banka sanal POS’u mu, ödeme kuruluşu mu yazısında anlattık.
PCI DSS: kart verisini kim saklar?
PCI Security Standards Council'e göre PCI DSS, kart verisini saklayan, işleyen ya da ileten herkes için ortak güvenlik standardıdır. İşyerleri sayfası standardın büyüklükten ve işlem hacminden bağımsız olarak işletmeleri de kapsadığını, uyumun nasıl kanıtlanacağını kart şemalarının belirlediğini söyler. Muhatabınız üye işyeri bankası ya da ödeme sağlayıcınızdır.
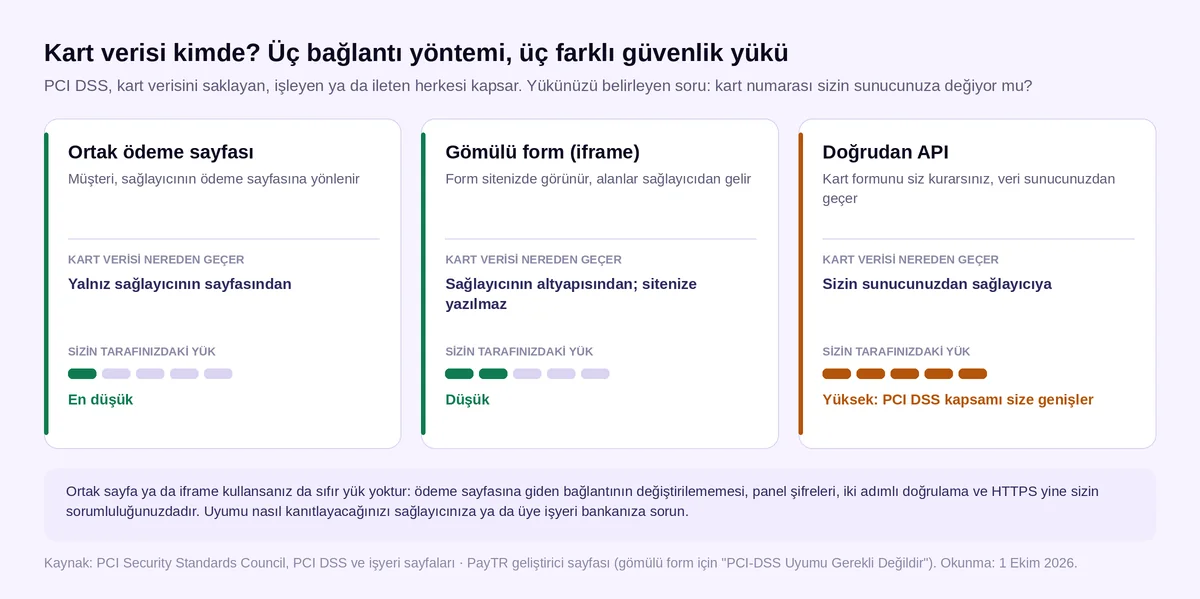
Yükünüzü belirleyen asıl soru, kart numarasının sizin sunucunuza değip değmediğidir:
| Yöntem | Kart verisi nereden geçer? | Sizdeki yük |
|---|---|---|
| Ortak ödeme sayfası | Yalnız sağlayıcının sayfası | En düşük |
| Gömülü form (iframe) | Sağlayıcının altyapısı; sitenize yazılmaz | Düşük |
| Doğrudan API | Sizin sunucunuz | Yüksek; PCI DSS kapsamı genişler |
PayTR’ın geliştirici sayfası gömülü ödeme formu sunan iki API'si için "PCI-DSS Uyumu Gerekli Değildir" der. Anlamı: kart verisi sunucunuza değmediği için sertifika yükünü sağlayıcı taşır. Yine de iş bitmez; ödeme sayfasına giden bağlantının değiştirilememesi, panel şifreleri ve HTTPS sizin işinizdir.
Sahtecilik belirtileri: siparişte neye bakılır?
- Kısa sürede farklı kartlarla art arda başarısız ödeme denemeleri.
- Ad, telefon, fatura ve teslimat adresi arasında uyumsuzluk.
- İlk siparişte alışılmadık yüksek tutar ve "hemen kargolayın" ısrarı.
- Siparişten sonra teslimat adresini değiştirme ya da paketi şubeden alma talebi.
Hiçbiri tek başına kanıt değildir. Birkaçı bir aradaysa kargoya vermeden önce müşteriyle iletişime geçin. Siparişleri tek ekranda incelemek için sipariş yönetimi sayfamıza bakabilirsiniz.
Güvenlik kontrol listesi
- 3D Secure açık mı? 3D'siz işleme izin varsa koşulu yazılı mı?
- Kart verisi hangi yöntemle alınıyor: ortak sayfa, iframe, doğrudan API?
- Doğrudan API kullanıyorsanız PCI DSS yükümlülüğünüz sağlayıcıyla netleşti mi?
- Ödeme sonucu siparişe, tarayıcı dönüşüyle değil sağlayıcının doğrulanmış bildirimiyle mi işleniyor?
- Mağaza paneli ve sağlayıcı hesabında güçlü şifre ve iki adımlı doğrulama var mı?
- Kayıtlı kart özelliğinde kart numarası değil, sağlayıcı token'ı mı saklanıyor?
- Sipariş, kargo ve yazışma kayıtları itiraz anında sunulabilir mi?
Mubido'da kart verisi nerede?
Kart verisi Mubido'da tutulmaz; ödeme sağlayıcının sayfasında ve altyapısında işlenir. Müşteri kartını kaydederse saklanan şey kart numarası değil, sağlayıcının verdiği token'dır ve şifreli tutulur. Mubido bir ödeme kuruluşu değildir, para tutmaz.
Hangi sağlayıcıların hazır bağlantısı olduğunu sanal POS firmaları karşılaştırmasında listeledik. Kendi alan adınızda online mağaza kurarken sağlayıcı bağlantısını biz kurar, 3D Secure ve iade akışını test ederiz.
Sıkça sorulan sorular
3D Secure zorunlu mu?
Tek bir genel cevap yok; sağlayıcıya ve kart türüne göre değişir. 1 Ekim 2026'da okuduğumuz sayfalarda İş Bankası bankamatik kartıyla internet işleminde 3D'nin zorunlu olduğunu, PayTR ise 3D'nin zorunlu olmadığını ve düşük riskli işlemlerin ek doğrulamasız geçebildiğini yazıyor. Sözleşmenizi esas alın, güncel kuralları sağlayıcınıza sorun.
3D Secure ile ödenen siparişe itiraz gelebilir mi?
Evet. "Ürün gelmedi" gibi sahtecilik dışı itirazlar normal itiraz sürecinden geçer. Sahtecilik itirazında sorumluluk genellikle kartı veren bankaya kayar ama bu garanti değildir; sonucu kart şeması kuralları ve itirazın koşulları belirler.
PCI DSS sertifikası almam gerekir mi?
Kart verisini kimin taşıdığına bağlıdır. Ortak ödeme sayfası ya da sağlayıcının gömülü formunda kart verisi sunucunuza değmez, yük büyük ölçüde sağlayıcıdadır. Kart formunu doğrudan API ile kendiniz kurarsanız kapsam size genişler. Nasıl doğrulama yapacağınızı sağlayıcınıza ya da bankanıza sorun.
3D Secure 1 ile 3D Secure 2 arasındaki fark ne?
3D Secure 2'de mağaza ile banka arasında daha fazla işlem verisi paylaşılır; banka düşük riskli işlemi müşteriden ek adım istemeden onaylayabilir. EMVCo, işlevlerin tamamından yararlanmak için 2.2 ve üstü sürümleri öneriyor.